 当下软件站
Angry IP Scanner 是一款面向 Windows、macOS 和 Linux 的轻量级网络扫描工具,核心用途是快速探测指定网段内所有 IP 地址的存活状态与端口开放情况。它通过向目标地址发送 ping 请求来判定主机是否在线,同时可对任意端口范围执行 TCP 连接检测,帮助网络管理员和普通用户迅速摸清局域网或互联网中的设备分布。软件采用多线程扫描机制,能在数秒内完成对数百个 IP 的并发探测,并即时反馈每个主机的响应时间、主机名、开放端口等关键信息。典型使用场景包括排查网络故障、监控陌生设备接入、验证服务器端口连通性,以及为安全审计提供基础数据。由于无需安装且支持命令行调用,它也适合运维人员将其嵌入自动化脚本,用于定期巡检网络状态或批量收集资产清单。
软件功能
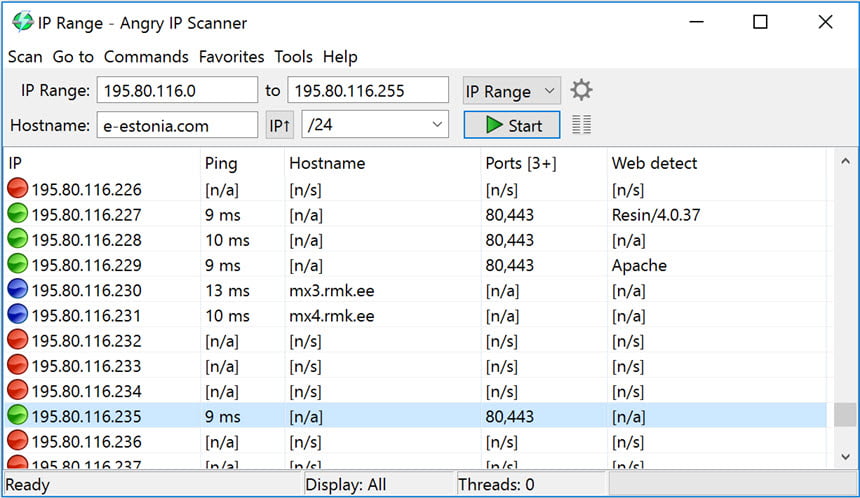
1. IP 范围扫描:用户可自定义起始和结束 IP 地址,软件会依次对该区间内所有地址进行探测,并自动跳过无效或保留地址段。扫描过程实时刷新结果列表,每个 IP 的存活状态、响应耗时和主机名一目了然。该功能适用于快速定位局域网内所有在线设备,或核查某个网段中是否存在未授权接入的主机。
2. 端口开放检测:针对每个存活主机,软件可检测指定端口或端口范围的开放情况,支持 TCP 连接超时时间自定义。用户能预设常用端口组合(如 HTTP、SSH、数据库端口),也可手动输入任意端口号进行精确探测。检测结果会明确标注端口状态,便于判断目标主机上运行了哪些网络服务,为服务部署或安全评估提供依据。
3. 多线程并发扫描:扫描任务默认启用多线程机制,线程数量可根据 CPU 核心数和网络带宽进行调整。高并发模式能显著缩短大规模网段的扫描耗时,同时软件会动态平衡负载,避免因线程过多导致网络拥塞或本机资源耗尽。该功能让管理员在扫描数千个 IP 时依然保持流畅体验,无需等待过长时间。
4. NetBIOS 信息获取:扫描到存活主机后,软件可主动获取其 NetBIOS 名称、所在工作组、登录用户等 Windows 网络共享信息。这些数据有助于识别设备身份,尤其在混杂了多种操作系统的办公网络中,能快速区分服务器、个人电脑或打印机等设备类型。获取到的信息会直接显示在扫描结果表中,无需额外命令。
5. MAC 地址与厂商识别:软件能读取每个存活主机的 MAC 地址,并通过内置的 OUI 数据库自动匹配对应的硬件厂商名称。该功能帮助管理员判断设备类型,例如识别出某 IP 对应的是某品牌路由器或网络摄像头。MAC 信息在排查 IP 冲突、追踪异常设备来源时非常实用,且支持导出到报告文件。
6. 扫描结果导出:扫描完成后的完整结果列表可导出为 CSV、TXT、XML 或 IP:Port 格式文件,用户可根据后续处理需求选择合适格式。导出操作支持自定义字段范围,比如只导出存活主机或仅导出开放了特定端口的目标。导出的文件可直接用于 Excel 分析、归档备查或作为其他安全工具的输入数据。
7. 命令行接口调用:软件提供完整的命令行参数支持,用户可在终端中指定 IP 范围、端口、线程数和输出文件路径等参数执行扫描。命令行的输出格式可配置为纯文本或结构化数据,便于被脚本或第三方程序解析。该功能让运维人员能够将扫描任务集成到定时任务或自动化流程中,无需手动操作图形界面。
8. 主机名反向解析:扫描过程中,软件会对每个存活 IP 执行反向 DNS 查询,尝试获取对应的域名或主机名。解析结果会显示在列表中,帮助用户识别目标设备的网络身份。对于无法解析的主机,软件会保留 IP 地址作为标识,同时允许用户手动添加备注信息,方便后续维护。
9. 端口过滤与自定义:用户可设置端口过滤规则,仅显示开放状态为“开放”或“关闭”的端口,也可按端口号排序或搜索特定服务。过滤条件支持组合使用,例如同时筛选出开放了 80 端口且响应时间小于 100ms 的主机。该功能帮助用户在大量扫描结果中快速锁定目标,减少无关信息的干扰。
软件特点
1. 极速扫描引擎:软件采用高效的异步 Socket 通信和智能线程调度算法,相比同类工具在相同网络环境下扫描速度提升数倍。即使扫描包含数千个 IP 的网段,也能在几十秒内完成全部探测并返回结果。这一特性特别适合需要频繁进行全网络巡检的场景,大幅节省等待时间。
2. 跨平台兼容:原生支持 Windows、macOS 和 Linux 三大主流操作系统,且各平台版本的功能和界面保持一致。用户在不同系统间切换使用时无需重新学习操作逻辑,扫描结果文件也可跨平台共享。对于混合系统环境的企业网络,管理员只需掌握一种工具即可覆盖所有管理终端。
3. 免安装便携运行:软件提供便携版,无需安装即可直接运行,所有配置和扫描历史记录保存在程序目录下。这使得用户可以将软件存放在 U 盘或移动硬盘中,在任何电脑上即插即用,不留系统残留。对于需要在多台机器间移动操作或进行临时应急扫描的场景,便携特性尤为实用。
4. 开源免费无广告:软件完全开源且免费,源代码公开在 GitHub 上供用户审查和二次开发。程序界面干净整洁,没有任何广告推送或功能限制,所有高级特性均向普通用户开放。开源特性也意味着用户可以自行编译修改,或从社区获取第三方插件扩展功能。
5. 可扩展数据获取器:软件内置插件机制,允许用户添加自定义数据获取器来收集特定类型的网络信息。例如可扩展获取 HTTP 服务标题、SSH 指纹、SNMP 系统描述等深度数据。这些插件通过简单的 Java 类即可编写,社区已贡献了大量现成插件供直接使用。
6. 直观的结果展示界面:扫描结果以表格形式呈现,列宽可自由调整,支持按任意字段排序和颜色标记不同状态。存活主机、开放端口和异常设备会用不同颜色高亮显示,用户无需逐行阅读即可快速识别关键信息。表格支持行选中和右键快捷操作,方便对单个目标执行进一步探测。
7. 灵活的扫描策略配置:用户可保存多套扫描配置方案,针对不同网络环境预设不同的 IP 范围、端口组合和超时参数。切换配置只需点击下拉菜单即可完成,无需每次重新输入参数。该功能适合管理多个网段的运维人员,能够快速在不同扫描任务间切换。
8. 低资源占用:软件运行时内存占用通常控制在 50MB 以内,CPU 使用率会随扫描任务自动调节,空闲时几乎不消耗系统资源。即使在配置较低的旧电脑上运行,也不会影响其他应用的正常使用。这一特性使其适合长期驻留后台,配合定时任务进行持续监控。
9. 详细日志记录:软件会记录每次扫描的详细日志,包括扫描时间、参数配置、发现的主机数量和异常情况等信息。日志文件按日期归档,方便用户回溯历史扫描记录或排查问题。对于需要满足合规审计要求的网络管理场景,完整的日志留存提供了有力的数据支撑。
下载地址
Angry IP Scanner 3.10.0 + 便携版 IP/端口扫描工具