 当下软件站
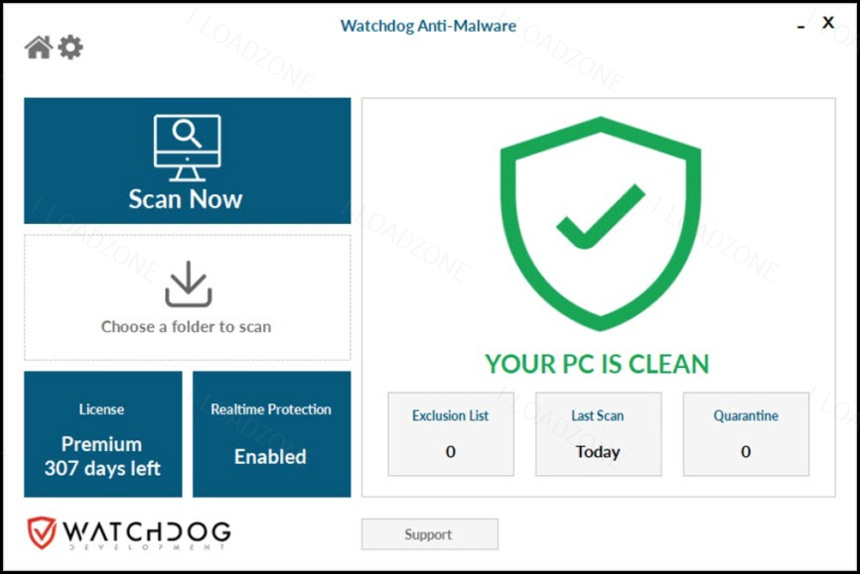
Watchdog Anti-Malware 是一款定位为“第二道防线”的恶意软件清除工具,核心用途是补充常规防病毒软件未能覆盖的检测盲区。它面向个人用户与企业环境,典型使用场景包括:当主杀毒软件无法查杀顽固威胁、系统出现异常行为,或需要深度清理浏览器劫持与勒索软件时。该软件通过云端多引擎扫描技术,聚合多家安全引擎的检测结果,能够精准识别并清除常规杀软容易遗漏的恶意程序。它的实际价值在于提供高检出率的辅助防护层,同时保持轻量化设计,不干扰日常电脑操作,也不与现有安全软件冲突,适合需要加强安全防线但不愿更换主杀软的用户。
软件功能
1. 多引擎云端扫描:软件将文件上传至云端平台,同时调用多个知名安全引擎进行交叉检测,而不是依赖单一病毒库。这种机制能显著提高对未知或变种恶意软件的检出率,尤其是那些已经绕过主防软件的威胁。用户只需点击扫描按钮,即可获得综合多个引擎的判定结果。
2. 实时行为防护:该功能全天候监控系统进程,当检测到可疑的文件操作、注册表修改或网络连接行为时,会立即阻止并隔离相关程序。它不依赖特征码匹配,而是通过分析行为逻辑来识别威胁,因此能够拦截尚未被收录的全新攻击。用户无需手动触发扫描,防护在后台自动运行。
3. 勒索软件主动防御:模块专门监控文件加密行为,当发现大量文件在短时间内被批量修改或重命名时,会即刻终止相关进程并尝试阻止加密操作。该功能为重要文档提供额外保护层,即使主防软件被绕过,也能独立发出警报并阻断破坏流程,帮助用户避免数据被劫持的损失。
4. 浏览器劫持修复:软件能够检测并清除篡改浏览器设置(如主页、搜索引擎、新标签页)的恶意插件或程序。它能恢复被强制跳转的页面,并清理隐藏在浏览器扩展中的广告注入代码。用户运行一次修复后,相关劫持问题通常能得到彻底解决,且不会影响正常的浏览器配置。
5. 启发式深度扫描:扫描引擎结合人工智能与神经网络技术,对文件代码结构和执行逻辑进行预判分析。即使遇到从未见过的恶意软件变种,也能根据程序行为特征将其归类并标记。该功能特别适合处理Rootkit等深藏于系统底层的隐蔽威胁,能够发现常规扫描路径无法触及的异常文件。
软件特点
1. 零冲突协作设计:软件专门针对与第三方杀毒软件共存进行优化,不会触发系统安全组件的冲突警告。它采用被动扫描与按需查杀为主的运行模式,避免与其他实时监控模块争抢资源。对于已经安装完整安全套件的用户,可以直接安装使用,无需关闭原有防护体系。
2. 极低资源占用率:由于主要扫描计算在云端完成,本地客户端仅承担文件发送与结果接收任务,因此运行期间CPU和内存占用率非常低。即使在老旧电脑或低配办公设备上,后台扫描也不会导致系统卡顿或程序响应延迟。用户可以在工作娱乐同时执行全盘检查,几乎感觉不到软件的存在。
3. 智能免维护机制:软件采用“设置一次,长期自动运行”的设计理念,默认配置已具备合理的防护策略,无需用户频繁调整参数。其病毒数据库通过云平台持续自动更新,无需手动下载升级包。对于缺乏专业安全知识的普通用户,或IT人手不足的中小企业,这种模式降低了运维门槛。
4. 反钓鱼网址过滤:内置的网址信誉库能实时拦截仿冒银行、社交平台或邮箱登录页面的钓鱼网站。当用户误触危险链接时,软件会弹出警告并阻止页面加载,而不是等输入账号密码后才进行补救。该项防护独立于浏览器运行,即使在未安装安全插件的浏览器中同样生效。
5. 隔离区文件管理:被检测为威胁的文件会先移入加密隔离区而非直接删除,用户可在一定期限内查看被隔离对象的详细报告。若出现误判情况,可以一键恢复原始文件并加入信任列表。这种处理方式既保证了系统安全,也避免了因杀软误报导致正常软件无法使用的尴尬局面。
6. 企业集中管理支持:Business版本提供管理中心控制台,允许管理员统一配置终端策略、查看威胁报告并远程触发扫描任务。对于需要管理多台电脑的组织,该功能解决了安全软件分散维护的难题。每台终端的检测结果会汇总至后台,方便安全团队快速掌握全网风险状况并做出响应。
下载地址
Watchdog Anti-Malware Premium / Business 4.4.63 恶意软件清除工具